Domain yesnotify.de kaufen?
Wir ziehen mit dem Projekt
yesnotify.de um.
Sind Sie am Kauf der Domain
yesnotify.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain yesnotify.de kaufen?
Wie können moderne Technologien zur Bedrohungserkennung in der Sicherheitsbranche eingesetzt werden?
Moderne Technologien wie Überwachungskameras, Sensoren und Algorithmen können zur Erkennung verdächtiger Aktivitäten eingesetzt werden. Durch den Einsatz von Gesichtserkennung und biometrischen Scans können potenzielle Bedrohungen frühzeitig identifiziert werden. Zudem ermöglichen Drohnen und Roboter den Einsatz in gefährlichen Umgebungen ohne Risiko für menschliche Sicherheitskräfte. **
Wie kann die Bedrohungserkennung in den Bereichen Cybersicherheit, physische Sicherheit und Umweltsicherheit verbessert werden?
Die Bedrohungserkennung in den Bereichen Cybersicherheit, physische Sicherheit und Umweltsicherheit kann durch den Einsatz von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen verbessert werden. Durch die Analyse großer Datenmengen können potenzielle Bedrohungen frühzeitig erkannt und präventive Maßnahmen ergriffen werden. Zudem ist eine enge Zusammenarbeit zwischen verschiedenen Sicherheitsbehörden und -organisationen entscheidend, um Informationen über potenzielle Bedrohungen auszutauschen und gemeinsame Abwehrstrategien zu entwickeln. Darüber hinaus ist eine kontinuierliche Schulung und Sensibilisierung der Mitarbeiter in Bezug auf Sicherheitsrisiken und -verfahren unerlässlich, um die Bedrohungserkennung zu **

Ähnliche Suchbegriffe für Bedrohungserkennung
Top-Angebote
Produkte zum Begriff Bedrohungserkennung:
-
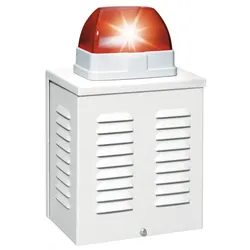
ABUS Security-Center Optic/Acoustic Combination Signal Transmitter Alarm Licht / Sirene RotABUS Security-Center Optic/Acoustic Combination Signal Transmitter Alarm Licht / Sirene Rot Produktbeschreibung: Alarmsirene mit Blitzleuchte Schalldruck 11 dB/1 m Aus wetterfestem Aluminium Flaches Gehäuse Dieser professionelle Alarmgeber wurde speziell für die Absicherung privater und gewerblicher Objekte entwickelt. Der Alarmgeber verfügt über ein ultraflaches Aluminiumgehäuse mit integrierter, lautstarker Sirene und aufgesetzter Blitzleuchte. Die hohe Manipulationssicherheit wird durch ein zusätzliches Innengitter, einen Abreißkontakt und einen Deckelschalter realisiert. Für Innen- und Außenmontage. Technische Daten: Betriebsspannung: 12 V/DC · Blitz-Frequenz: 7 Blitze/min · Einsatzort: Innenbereich,Außenbereich · Leuchtfarben (Leuchtmittel): Rot · Produktabmessung, Breite: 19 mm · Produktabmessung, Höhe: 31 mm · Produktabmessung, Tiefe: 115 mm · Schalldruck (max.): 11 dB · Schutzart: IP34 · Weitere technische Daten: Blitzleuchte: Blitzenergie ca. 2 Ws · Blitzfrequenz 1,17 Hz · Farbe RAL 9 2 · Zubehör-Typ (Alarmanlagen): Alarm-Sirene mit Blitzleuchte Lieferumfang: Alarmsirene · Bedienungsanleitung. Technische Details: Allgemein Produkttyp Alarm Licht / Sirene Stromquelle Verdrahtet Verschiedenes Produktmaterial Aluminium Farbe Rot Netzspannung DC 12 V Kennzeichnung IP34 Abmessungen und Gewicht Breite 19 cm Tiefe 11.5 cm Höhe 31 cm Umgebungsbedingungen Min Betriebstemperatur -25 °C Max. Betriebstemperatur 55 °C84,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Technologien zur Bedrohungserkennung dazu beitragen, die Sicherheit in öffentlichen Räumen zu verbessern?
Technologien zur Bedrohungserkennung wie Überwachungskameras und Metalldetektoren können verdächtiges Verhalten oder Gegenstände frühzeitig erkennen. Dadurch können Sicherheitskräfte rechtzeitig eingreifen und potenzielle Gefahren abwenden. Die präventive Wirkung solcher Technologien kann dazu beitragen, das Sicherheitsgefühl der Menschen in öffentlichen Räumen zu stärken. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Darüber hinaus sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Schließlich ist es wichtig, dass Unternehmen ein Incident Response Team einrichten, das im Falle eines Cyberangriffs schnell reagieren und angemessene Gegenmaßnahmen ergreifen kann. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Analyse von Protokolldaten ein wichtiger Bestandteil eines umfassenden Bedrohungserkennungssystems. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Nutzung von Verhaltensanalysen wichtig, um verdächtige Aktivitäten zu identifizieren und darauf zu reagieren. **

Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem ist es wichtig, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um potenzielle Schwachstellen im Netzwerk zu identifizieren. Die Schulung der Mitarbeiter in Sachen Cybersicherheit und die Implementierung von Richtlinien zur sicheren Nutzung von Unternehmensressourcen können ebenfalls dazu beitragen, die Bedrohungserkennung zu verbessern. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Analyse von Protokolldaten entscheidend, um verdächtige Aktivitäten frühzeitig zu erkennen und darauf zu reagieren. **
Wie können Unternehmen ihre Systeme zur Bedrohungserkennung verbessern, um sich vor potenziellen Sicherheitsrisiken zu schützen?
Unternehmen können ihre Systeme zur Bedrohungserkennung verbessern, indem sie regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu identifizieren. Sie sollten auch auf dem neuesten Stand bleiben, was Sicherheitstechnologien und -praktiken betrifft. Darüber hinaus ist es wichtig, ein Incident Response Team einzurichten, um schnell auf Sicherheitsvorfälle reagieren zu können. **
Top-Angebote
Produkte zum Begriff Bedrohungserkennung:
-
Auf dem Weg zu einem tragfähigen Massenkommunikationsbegriff: Nachricht als vermittelte Mitteilung, Taschenbuch von Ines Kruspel, GRIN,Auf Dem Weg Zu Einem Tragfähigen Massenkommunikationsbegriff: Nachricht Als Vermittelte Mitteilung, Taschenbuch Von Ines Kruspel, Grin, 978-3-640-32562-7, Seitenanzahl: 3217,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können moderne Technologien zur Bedrohungserkennung in der Sicherheitsbranche eingesetzt werden?
Moderne Technologien wie Überwachungskameras, Sensoren und Algorithmen können zur Erkennung verdächtiger Aktivitäten eingesetzt werden. Durch den Einsatz von Gesichtserkennung und biometrischen Scans können potenzielle Bedrohungen frühzeitig identifiziert werden. Zudem ermöglichen Drohnen und Roboter den Einsatz in gefährlichen Umgebungen ohne Risiko für menschliche Sicherheitskräfte. **
-
Wie kann die Bedrohungserkennung in den Bereichen Cybersicherheit, physische Sicherheit und Umweltsicherheit verbessert werden?
Die Bedrohungserkennung in den Bereichen Cybersicherheit, physische Sicherheit und Umweltsicherheit kann durch den Einsatz von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen verbessert werden. Durch die Analyse großer Datenmengen können potenzielle Bedrohungen frühzeitig erkannt und präventive Maßnahmen ergriffen werden. Zudem ist eine enge Zusammenarbeit zwischen verschiedenen Sicherheitsbehörden und -organisationen entscheidend, um Informationen über potenzielle Bedrohungen auszutauschen und gemeinsame Abwehrstrategien zu entwickeln. Darüber hinaus ist eine kontinuierliche Schulung und Sensibilisierung der Mitarbeiter in Bezug auf Sicherheitsrisiken und -verfahren unerlässlich, um die Bedrohungserkennung zu **
-
Wie können Technologien zur Bedrohungserkennung dazu beitragen, die Sicherheit in öffentlichen Räumen zu verbessern?
Technologien zur Bedrohungserkennung wie Überwachungskameras und Metalldetektoren können verdächtiges Verhalten oder Gegenstände frühzeitig erkennen. Dadurch können Sicherheitskräfte rechtzeitig eingreifen und potenzielle Gefahren abwenden. Die präventive Wirkung solcher Technologien kann dazu beitragen, das Sicherheitsgefühl der Menschen in öffentlichen Räumen zu stärken. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Darüber hinaus sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Schließlich ist es wichtig, dass Unternehmen ein Incident Response Team einrichten, das im Falle eines Cyberangriffs schnell reagieren und angemessene Gegenmaßnahmen ergreifen kann. **
Ähnliche Suchbegriffe für Bedrohungserkennung
-
ABUS Security-Center Optic/Acoustic Combination Signal Transmitter Alarm Licht / Sirene RotABUS Security-Center Optic/Acoustic Combination Signal Transmitter Alarm Licht / Sirene Rot Produktbeschreibung: Alarmsirene mit Blitzleuchte Schalldruck 11 dB/1 m Aus wetterfestem Aluminium Flaches Gehäuse Dieser professionelle Alarmgeber wurde speziell für die Absicherung privater und gewerblicher Objekte entwickelt. Der Alarmgeber verfügt über ein ultraflaches Aluminiumgehäuse mit integrierter, lautstarker Sirene und aufgesetzter Blitzleuchte. Die hohe Manipulationssicherheit wird durch ein zusätzliches Innengitter, einen Abreißkontakt und einen Deckelschalter realisiert. Für Innen- und Außenmontage. Technische Daten: Betriebsspannung: 12 V/DC · Blitz-Frequenz: 7 Blitze/min · Einsatzort: Innenbereich,Außenbereich · Leuchtfarben (Leuchtmittel): Rot · Produktabmessung, Breite: 19 mm · Produktabmessung, Höhe: 31 mm · Produktabmessung, Tiefe: 115 mm · Schalldruck (max.): 11 dB · Schutzart: IP34 · Weitere technische Daten: Blitzleuchte: Blitzenergie ca. 2 Ws · Blitzfrequenz 1,17 Hz · Farbe RAL 9 2 · Zubehör-Typ (Alarmanlagen): Alarm-Sirene mit Blitzleuchte Lieferumfang: Alarmsirene · Bedienungsanleitung. Technische Details: Allgemein Produkttyp Alarm Licht / Sirene Stromquelle Verdrahtet Verschiedenes Produktmaterial Aluminium Farbe Rot Netzspannung DC 12 V Kennzeichnung IP34 Abmessungen und Gewicht Breite 19 cm Tiefe 11.5 cm Höhe 31 cm Umgebungsbedingungen Min Betriebstemperatur -25 °C Max. Betriebstemperatur 55 °C84,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ajax Systems, Zubehör Gebäudesicherheit, Radio signal range extender with alarm photo verification supportDer Radio Signal Range Extender von Ajax Systems ist ein essentielles Zubehör für die Gebäudesicherheit, das speziell entwickelt wurde, um die Reichweite von Alarmanlagen zu erweitern. Dieses Gerät unterstützt die Fotoverifizierung von Alarmen, was bedeutet, dass im Falle eines Alarms Bilder zur Verfügung stehen, um die Situation besser einschätzen zu können. Mit kompakten Abmessungen von 163 mm in der Breite und Länge sowie 36 mm in der Höhe ist der Extender leicht zu integrieren und zu installieren. Das Gewicht von nur 0,33 kg macht ihn zudem handlich und einfach zu handhaben. Der Range Extender ist ideal für den Einsatz im Einbruchschutz und in Alarmanlagen, bietet jedoch keine Kompatibilität mit Smart Home-Systemen. Durch die Verbesserung der Signalstärke trägt dieses Produkt dazu bei, die Sicherheit von Wohn- und Geschäftsräumen zu erhöhen, indem es sicherstellt, dass Alarme zuverlässig übermittelt werden, auch aus grösseren Entfernungen.237,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Analyse von Protokolldaten ein wichtiger Bestandteil eines umfassenden Bedrohungserkennungssystems. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem sollten sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Mitarbeiter in Sachen Cybersicherheit ist ebenfalls entscheidend, um Phishing-Angriffe und andere Bedrohungen frühzeitig zu erkennen. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Nutzung von Verhaltensanalysen wichtig, um verdächtige Aktivitäten zu identifizieren und darauf zu reagieren. **
-
Wie können Unternehmen die Bedrohungserkennung in ihren Netzwerken verbessern, um sich vor Cyberangriffen zu schützen?
Unternehmen können die Bedrohungserkennung in ihren Netzwerken verbessern, indem sie fortschrittliche Sicherheitslösungen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) implementieren. Zudem ist es wichtig, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um potenzielle Schwachstellen im Netzwerk zu identifizieren. Die Schulung der Mitarbeiter in Sachen Cybersicherheit und die Implementierung von Richtlinien zur sicheren Nutzung von Unternehmensressourcen können ebenfalls dazu beitragen, die Bedrohungserkennung zu verbessern. Darüber hinaus ist die kontinuierliche Überwachung des Netzwerkverkehrs und die Analyse von Protokolldaten entscheidend, um verdächtige Aktivitäten frühzeitig zu erkennen und darauf zu reagieren. **
-
Wie können Unternehmen ihre Systeme zur Bedrohungserkennung verbessern, um sich vor potenziellen Sicherheitsrisiken zu schützen?
Unternehmen können ihre Systeme zur Bedrohungserkennung verbessern, indem sie regelmäßige Sicherheitsaudits durchführen, um Schwachstellen zu identifizieren. Sie sollten auch auf dem neuesten Stand bleiben, was Sicherheitstechnologien und -praktiken betrifft. Darüber hinaus ist es wichtig, ein Incident Response Team einzurichten, um schnell auf Sicherheitsvorfälle reagieren zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.